23 Segmentación de una oficina con VLAN
Seguridad y diagnóstico · Manual técnico de redes WiFi y LAN. Lectura online de la edición técnica ilustrada de noviembre de 2026.
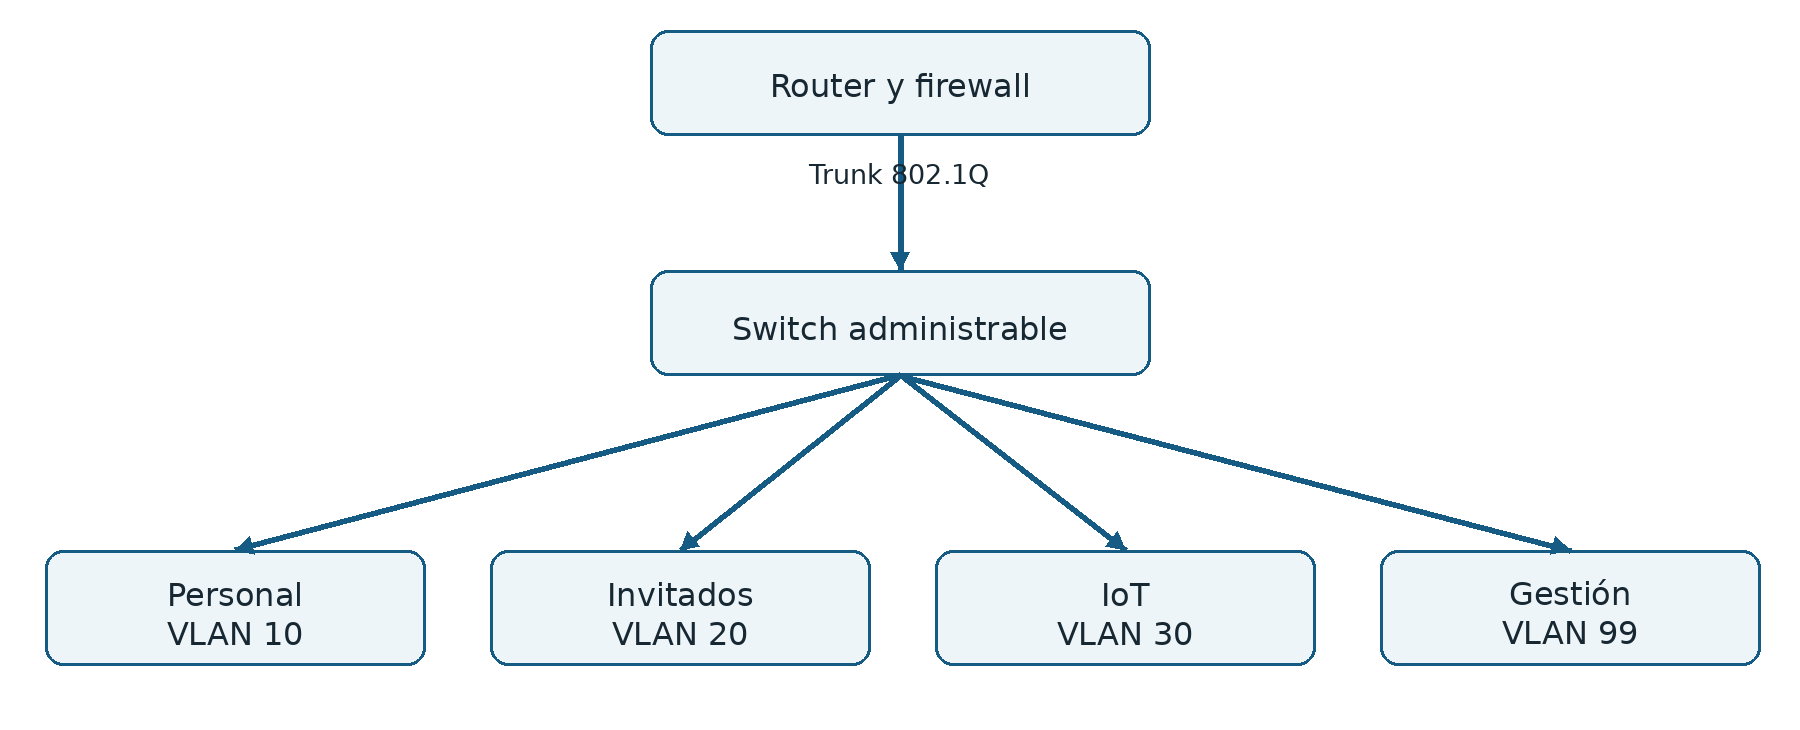
| VLAN de ejemplo | Subred | Uso | Regla inicial de diseño |
|---|---|---|---|
| 10 | 192.168.10.0/24 | Personal | Acceso a servicios autorizados |
| 20 | 192.168.20.0/24 | Invitados | Solo Internet y servicios necesarios |
| 30 | 192.168.30.0/24 | IoT y cámaras | Acceso mínimo a destinos concretos |
| 99 | 192.168.99.0/24 | Gestión | Solo administradores autorizados |
Un puerto access transporta normalmente una VLAN sin etiqueta hacia el terminal. Un trunk transporta varias VLAN con 802.1Q; la gestión de tráfico sin etiqueta o VLAN nativa debe coincidir en ambos extremos. PVID clasifica ingresos sin etiqueta en muchos switches y no es sinónimo de lista de VLAN permitidas.
Para varias redes WiFi, el AP debe asociar cada SSID con su VLAN. El switch debe transportar esas VLAN hacia un router o firewall que tenga interfaces, DHCP y políticas para ellas. Un switch no administrable no permite definir ese plan por puerto y no es una base adecuada para prometer segmentación controlada.
No habilite enrutamiento entre VLAN sin revisar dónde se aplican las políticas. Si el switch enruta directamente, el tráfico puede no pasar por el firewall previsto. Dibuje la ruta real y compruebe con pruebas de permiso y bloqueo.
Implementación sin perder la gestión
Prepare una copia de configuración y acceso local. Cree primero las interfaces de red y sus servicios en el router, sin abrir permisos innecesarios. Configure un puerto de prueba del switch para cada VLAN y verifique IP, gateway y salida. Después prepare el trunk hacia el AP con la lista mínima de VLAN requeridas.
Migre la gestión por separado y pruebe desde la estación administrativa. Conserve un puerto de recuperación con acceso conocido hasta terminar. Si desaparece el panel después de cambiar PVID o VLAN de gestión, vuelva por ese puerto; no restablezca todo sin intentar la ruta planificada.
Reglas de ejemplo
Permita desde invitados el acceso al servicio DHCP y al DNS definidos, y salida a Internet según política. Bloquee acceso a subredes internas, al panel del router y a la gestión de AP y switches. Pruebe IPv4 e IPv6; un aislamiento aplicado solo en IPv4 deja otra ruta posible.
En IoT, permita únicamente controladores, resolutores, servidores de tiempo y destinos requeridos. Revise actualizaciones y funcionamiento antes de cerrar reglas. Una impresora en otra VLAN puede requerir reglas específicas y un mecanismo de descubrimiento controlado; abrir todo multicast entre segmentos no es una respuesta automática.
Aislamiento de clientes
La función de aislamiento de clientes puede impedir comunicación dentro del mismo SSID, pero su alcance cambia según producto, VLAN y ubicación del cliente. Compruebe dos clientes en el mismo AP y en AP diferentes. Verifique además el acceso a redes cableadas. El nombre Invitados no demuestra que exista aislamiento.
El acta de prueba debe registrar origen, destino, protocolo, resultado esperado y observado. Guarde una evidencia de que lo permitido funciona y lo bloqueado está bloqueado.